Przed udostępnieniem listu, umowy lub uchwały rady instytucja publiczna musi zdecydować, jakie informacje powinny być widoczne dla odbiorcy. W praktyce często wiąże się to z pracą nad skanami, załącznikami i dokumentami o różnym układzie. Oprogramowanie do anonimizacji dokumentów przeznaczone dla sektora publicznego powinno ułatwiać przygotowywanie takich plików, zapewniając jednocześnie instytucji kontrolę nad tym, kto ma do nich dostęp oraz jak długo są przechowywane.
Zacznij od zapytania dostawcy, jak działa oprogramowanie: jakie etapy procesu automatyzuje, w jaki sposób wykorzystuje sztuczną inteligencję oraz co zawiera wyeksportowany plik. Odpowiedzi te pomogą Ci ocenić, na ile narzędzie to pasuje do codziennej pracy samorządu lokalnego, szkoły lub szpitala publicznego.
Na czym właściwie polega automatyczna anonimizacja?
Automatyzacja może obejmować kilka etapów procesu: zaznaczanie obszarów, które mogą zawierać informacje wrażliwe, stosowanie zapisanych ustawień, przetwarzanie wielu plików lub uruchamianie zadania poprzez integrację z innym systemem. Dowiedz się, które etapy obsługuje narzędzie i kiedy użytkownik zatwierdza treści do usunięcia.
Zapytaj, czy narzędzie sugeruje obszary do ocenzurowania, obsługuje szablony wielokrotnego użytku oraz czy pozwala przetwarzać kilka dokumentów w ramach jednego zadania. Sprawdź, czy przed zastosowaniem ocenzurowania można dostosować zaznaczenia. Podczas publikacji dokumentu należy usunąć informacje chronione, zachowując jednocześnie treści, które powinny być dostępne publicznie.
Czy model AI uczy się na podstawie przesłanych dokumentów?
Model sztucznej inteligencji może oznaczać informacje w pliku bez wykorzystywania tego pliku do uczenia się. To rozróżnienie ma znaczenie, gdy instytucja przesyła korespondencję od mieszkańców, akta pracowników lub dokumenty zawierające informacje poufne.
Zapytaj, czy dostawca lub jakakolwiek strona trzecia wykorzystuje przesłane dokumenty lub ich fragmenty do szkolenia modeli sztucznej inteligencji. Zapytaj również, czy funkcje oparte na sztucznej inteligencji wysyłają pliki do zewnętrznej usługi. Pomoże ci to zrozumieć, dokąd trafia dokument po jego przesłaniu i w jaki sposób może zostać wykorzystany.
Czy ktoś może usunąć czarną ramkę i ujawnić dane?
Liczy się kopia, którą zamierzasz udostępnić. „czarny prostokąt” może być grafiką umieszczoną na tekście. Jeśli ktoś może ją przesunąć lub usunąć, a oryginalna treść nadal znajduje się w pliku, informacje pozostają dostępne.
Zapytaj, czy narzędzie trwale usuwa treść z wybranych obszarów z pobranej kopii. Sprawdź, czy zamazany tekst nadal można znaleźć, przeszukując plik lub kopiując z niego tekst. Więcej informacji na temat tego, na co należy zwrócić uwagę, znajdziesz w naszym przewodniku dotyczącym sprawdzania zamazania treści w plikach PDF.
Co dzieje się z komentarzami, warstwami i ukrytymi informacjami?
Dokument może zawierać komentarze, ukryty tekst, metadane lub treści umieszczone na oddzielnych warstwach. W zależności od formatu i sposobu utworzenia pliku niektóre z tych informacji mogą nie być widoczne po otwarciu dokumentu. Brytyjski Urząd Komisarza ds. Informacji wyjaśnia te zagrożenia w swoich wytycznych dotyczących bezpiecznego ujawniania dokumentów.
Zapytaj, w jaki sposób narzędzie obsługuje komentarze, warstwy tekstowe umieszczone pod skanami, metadane i osadzone załączniki. Czy usuwa je podczas tworzenia zredagowanej kopii, czy też jest to osobny etap? Co może pozostać w wyeksportowanym pliku? Zapytaj o formaty używane przez Twój zespół, ponieważ odpowiedź może się różnić w przypadku pliku PDF i dokumentu edytowalnego.
Kto ma dostęp do dokumentów?
Osoby z tej samej organizacji mogą potrzebować dostępu do różnych plików. Sprawdź, czy możesz przyznawać dostęp konkretnym osobom lub projektom oraz cofać go, gdy zmieniają się obowiązki danej osoby.
Zapytaj, kto ma wgląd w oryginały i zredagowane kopie oraz czy narzędzie przechowuje historię działań. Zapytaj, kiedy pracownicy działu wsparcia lub operacyjnego dostawcy mają dostęp do plików i jakie ograniczenia mają zastosowanie. Pomoże ci to zrozumieć, kto ma wgląd w dokumenty zarówno w twojej organizacji, jak i po stronie dostawcy.
O co warto zapytać w przypadku narzędzia do redagowania w chmurze?
Usługa w chmurze pozwala Twojemu zespołowi korzystać z aplikacji bez konieczności utrzymywania własnej instalacji. W modelu „oprogramowanie jako usługa” (SaaS) dostawca zarządza aktualizacjami aplikacji, natomiast Twoja organizacja zarządza dostępem użytkowników oraz własnymi zasadami postępowania z danymi. Polski rządowy przewodnik po usługach w chmurze wyjaśnia ten podział obowiązków. Jeśli Twoja organizacja zezwala na korzystanie z chmury w odniesieniu do omawianych dokumentów, zadaj następujące pytania:
- Gdzie przechowywane są pliki? W jakim kraju znajduje się serwer aplikacji i gdzie przechowywane są kopie zapasowe, jeśli dostawca je tworzy?
- W jaki sposób pliki są chronione? Jakie zabezpieczenia stosuje się podczas przesyłania i przechowywania dokumentów? W jaki sposób usługa zapewnia oddzielenie danych poszczególnych klientów?
- Jak długo przechowywane są dokumenty? Czy można ustawić okres przechowywania i usunąć oryginał po redagowaniu?
- Co obejmuje usunięcie? Czy usuwa plik źródłowy, zredagowaną kopię, czy oba? Co dzieje się z kopiami zapasowymi?
Usunięcie pliku z aplikacji nie powoduje usunięcia kopii, które pracownicy już pobrali. Twoja organizacja nadal musi zarządzać tymi kopiami zgodnie z własnymi zasadami.
Na co warto zwrócić uwagę podczas oceny dostawcy?
Pozytywnym sygnałem są niezależne testy penetracyjne. Świadczą one o tym, że zewnętrzny zespół zbadał bezpieczeństwo aplikacji. Należy sprawdzić, kiedy testy miały miejsce i jaki był ich zakres. Jednym ze standardów stosowanych do oceny bezpieczeństwa aplikacji internetowych jest OWASP ASVS.
Inne pozytywne sygnały to regularne aktualizacje, jasne wyjaśnienia dotyczące tego, kto ma dostęp do danych, oraz łatwo dostępne informacje na temat bezpieczeństwa. Centrum zaufania dostawcy może pomóc Ci zrozumieć, gdzie działa usługa, w jaki sposób przetwarza dokumenty i do czego wykorzystuje sztuczną inteligencję.
Jak Bluur radzi sobie z anonimizowaniem dokumentów
Sugestie oparte na sztucznej inteligencji i trwałe usuwanie zatwierdzonych treści
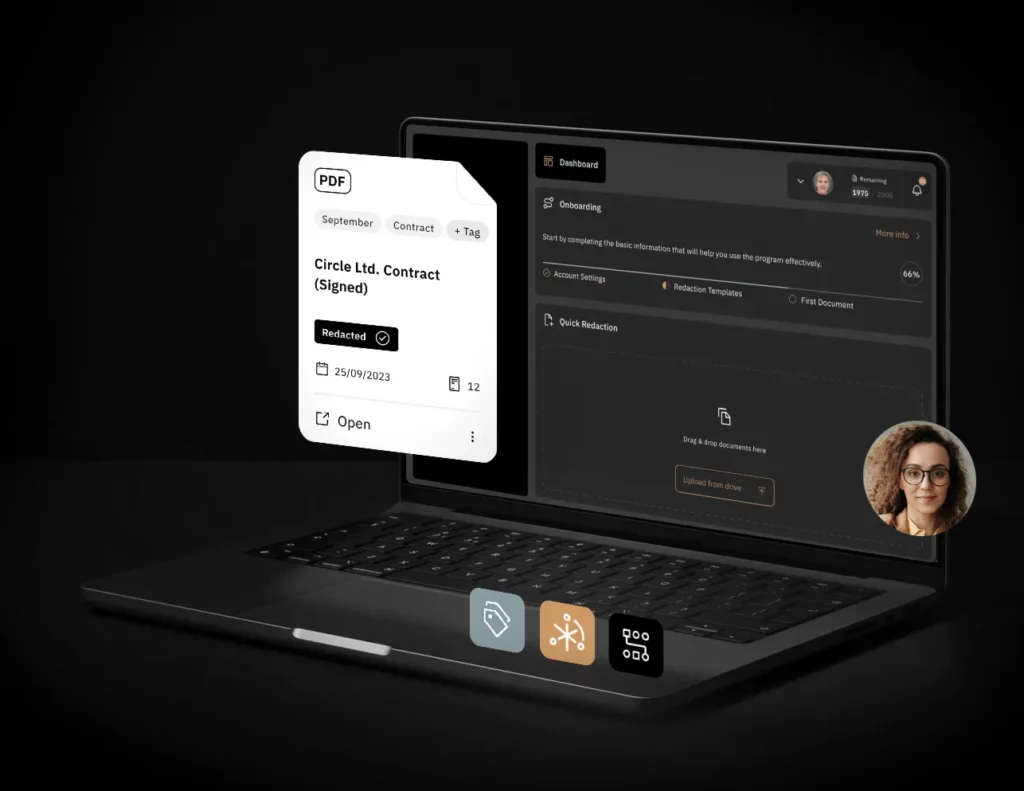
Bluur wykorzystuje sztuczną inteligencję do sugerowania obszarów na podstawie z góry zdefiniowanych kategorii danych. Możesz dostosować wybrane obszary i zatwierdzić te, które mają zostać usunięte, a także korzystać z szablonów redagowania w przypadku powtarzających się zadań. Bluur trwale usuwa treści z zatwierdzonych obszarów w pobranej kopii. Czarnych pól nie można przesuwać w celu odsłonięcia oryginalnej treści w tych obszarach. Dzięki temu możesz skupić się na podjęciu decyzji, co odbiorca powinien zobaczyć, a czego nie.
Dokumenty klientów nie są wykorzystywane do szkolenia sztucznej inteligencji
Bluur korzysta z zamrożonego modelu sztucznej inteligencji. Dokumenty klientów nie są wykorzystywane do szkolenia modeli Bluur ani modeli stron trzecich. Model sugeruje obszary, a użytkownik decyduje, które z nich należy zamazać.
Hosting w chmurze w Polsce i kontrola nad okresem przechowywania danych
Bluur działa w przeglądarce i jest hostowany w centrum danych OVHcloud w Ożarowie Mazowieckim w Polsce. Dane są szyfrowane podczas przesyłania, a środowiska klientów są logicznie oddzielone. Możesz przyznać dostęp do projektu wybranym użytkownikom. Uprawnieni użytkownicy mogą przeglądać historię redagowania, a projekty można skonfigurować tak, aby automatycznie usuwały pliki źródłowe po upływie określonego czasu.
Niezależne testy bezpieczeństwa przeprowadzone przez TestArmy
5 października 2026 r. firma TestArmy przeprowadziła audyt bezpieczeństwa oraz testy penetracyjne serwisu Bluur. Zgodnie z opublikowanymi wynikami serwis Bluur spełniał w dniu przeprowadzenia testów wymagania OWASP ASVS na poziomie 2. Odwiedź stronę Bluur Trust, aby uzyskać informacje na temat zabezpieczeń i testów.
Szukasz narzędzia do redagowania dokumentów dla swojej instytucji? Porozmawiaj z zespołem Bluur na temat dokumentów, z którymi pracujesz, oraz funkcji, których potrzebuje Twój zespół.